
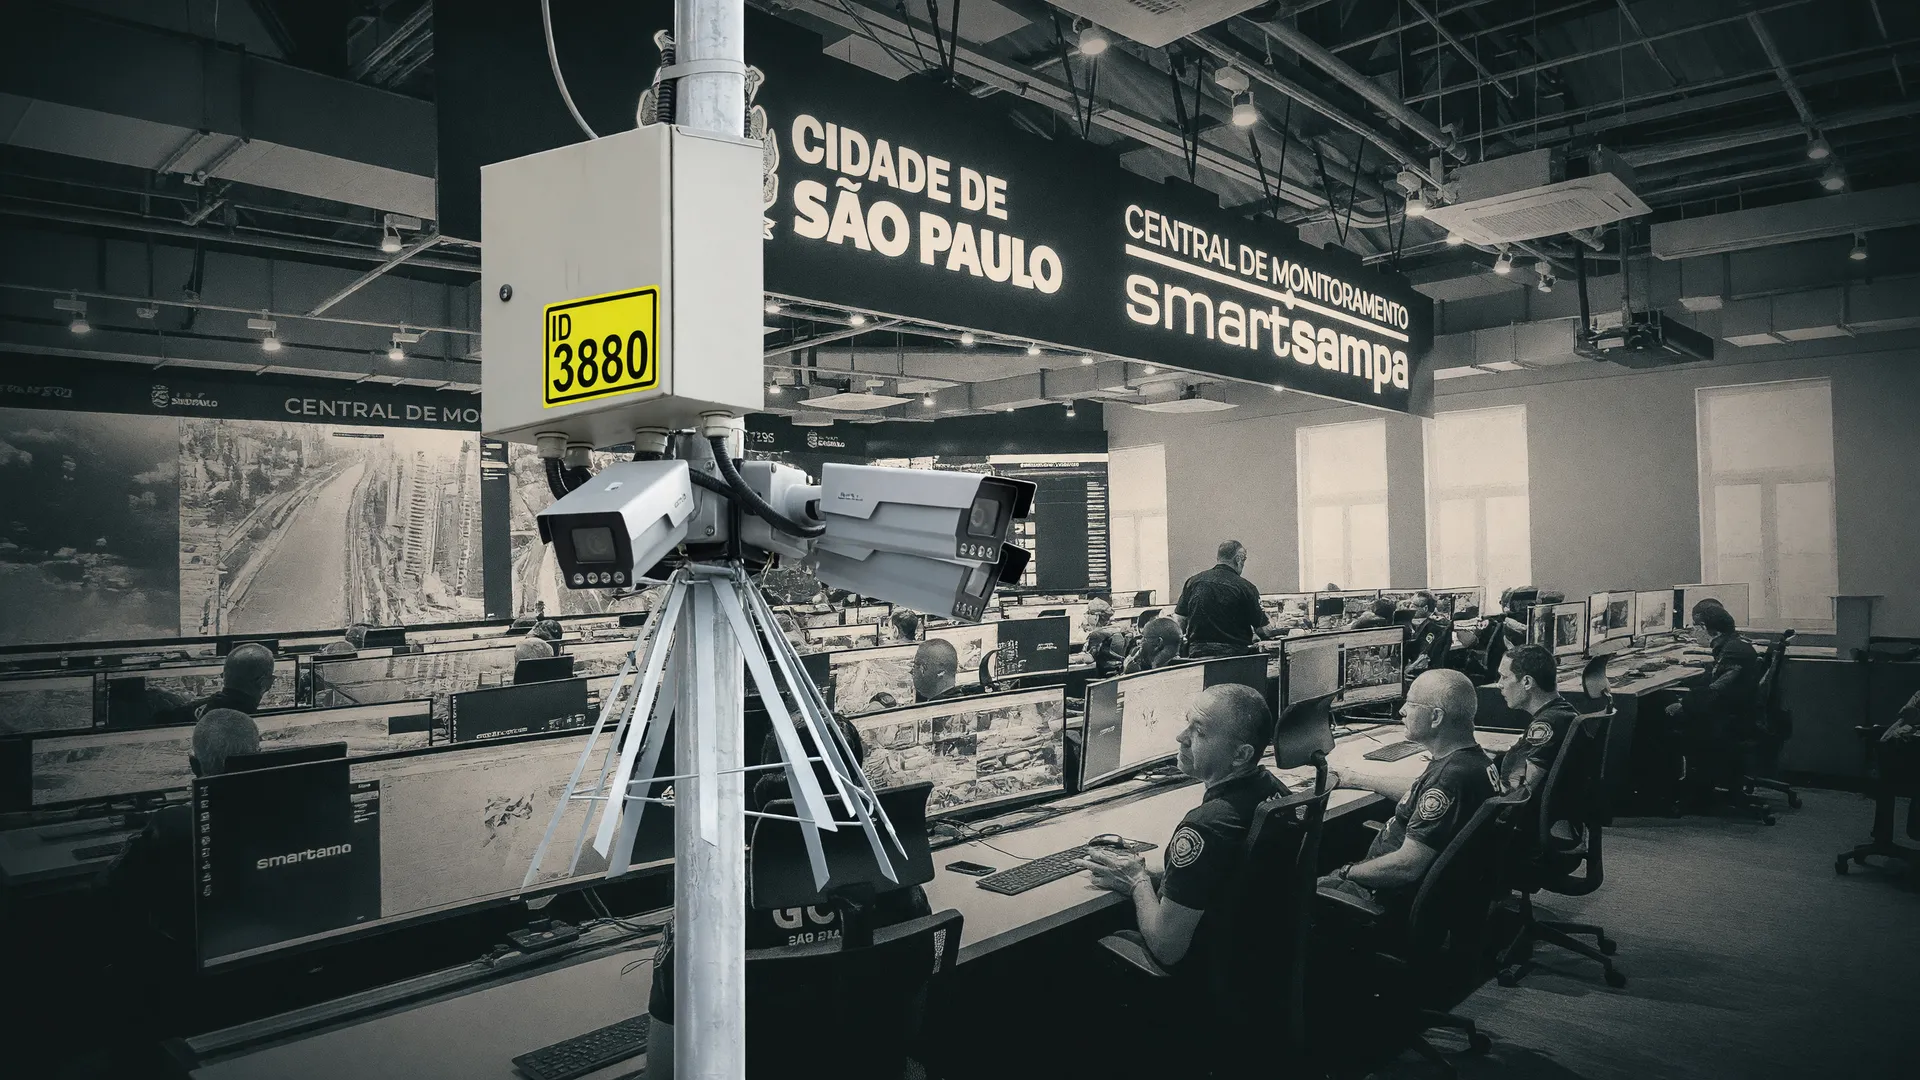
O Conselho Nacional de Direitos Humanos (CNDH) pediu a suspensão do Smart Sampa, programa de câmeras de vigilância da prefeitura de São Paulo. O motivo são falhas de segurança que deram a terceiros não autorizados acesso ao sistema de videomonitoramento.
Segundo o conselho, credenciais expostas por cerca de 11 meses permitiam ver imagens de mais de 58 mil câmeras, inclusive em creches, escolas e hospitais, além de consultar CPFs, nomes e placas de veículos.
O CNDH diz que vai comunicar o caso ao Ministério Público de São Paulo (MPSP) e ao Ministério Público Federal (MPF) e recomendar uma ação civil pública contra o município.
O que ficou exposto
A falha foi revelada pelo portal UOL em 20 de outubro. De acordo com a reportagem, 181 logins e senhas de usuários, dados cadastrais de mais de 6 mil agentes de segurança e orientações para replicar a interface da plataforma ficaram disponíveis em um repositório público por aproximadamente 11 meses.
Com esse material, era possível acessar as imagens das câmeras da cidade, entre elas as de unidades básicas de saúde e centros de atenção psicossocial, consultar cadastros de pessoas físicas e até inserir dados no sistema.
No mesmo dia, a prefeitura admitiu o vazamento, mas negou falha de segurança na plataforma e atribuiu o episódio a um servidor da área de segurança, que foi afastado e é investigado pela Corregedoria da GCM.
Risco de perseguição, segundo o conselho
Para o CNDH, a ausência de autenticação em dois fatores e o uso de senhas dedutíveis colocaram em risco dados sigilosos de agentes de segurança e imagens de espaços públicos. O órgão afirma que, “durante 11 meses, quem tivesse as credenciais poderia observar a cidade e localizar pessoas determinadas”.
“Podem ter sido rastreados o trajeto de policiais, guardas civis e policiais penais entre suas bases e residências; a rotina de militares das Forças Armadas; o trabalho de advogados e jornalistas, com risco ao sigilo profissional e da fonte”, diz o conselho. Na avaliação do CNDH, essas pessoas ficaram sujeitas a ser identificadas e acompanhadas sem saber que eram observadas, o que daria ao dano uma “natureza transindividual”.
Regras de reconhecimento facial
O conselho sustenta ainda que o programa descumpre a Resolução CNDH nº 17/2025, que trata do uso de reconhecimento facial em espaços públicos dos estados e do Distrito Federal. Segundo o órgão, foram violados três pontos da norma:
Manter credenciais ativas e vulneráveis, sem autenticação em dois fatores, por 11 meses fere a obrigação de segurança do artigo 3º, parágrafo 1º.
Credenciais previsíveis e compartilhadas comprometem os registros de auditoria e impedem identificar quem fez cada acesso, o que contraria o artigo 4º, inciso V.
O fato de a exposição ter sido descoberta pela imprensa, e não pelos controles do sistema, mostraria falta da supervisão exigida pelo artigo 4º, inciso VIII.
Próximos passos
Além de recomendar ao MPSP e ao MPF a abertura de inquérito civil, o CNDH enviou uma notificação ao MPSP pedindo a suspensão do sistema, a preservação dos registros e a reparação por danos morais coletivos.
Procurada pela Agência Brasil, a prefeitura de São Paulo não havia se posicionado sobre o pedido do conselho até a publicação da reportagem.