
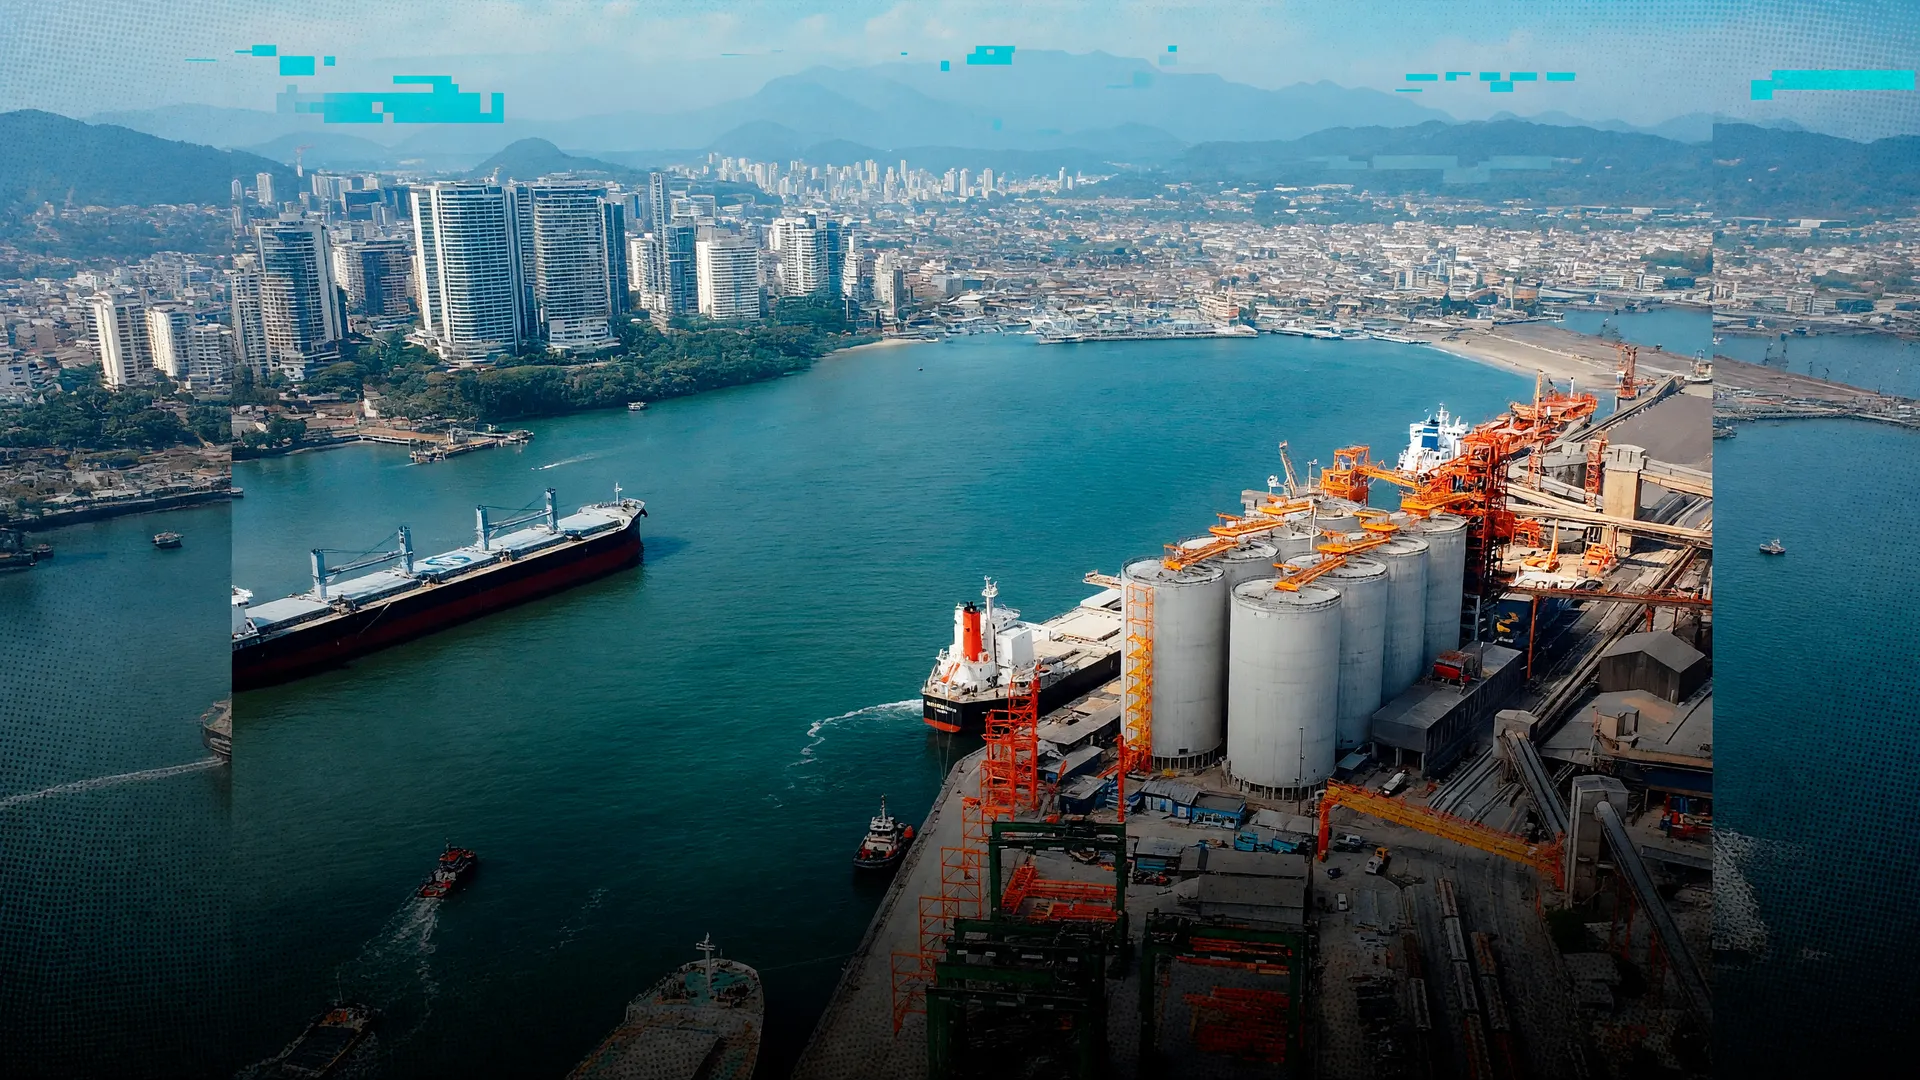
A Autoridade Portuária de Santos (APS) confirmou nesta terça-feira (10) que seus sistemas sofreram um ataque hacker. Internet, telefonia e serviços internos da empresa saíram do ar, e o site do Porto de Santos continua indisponível.
Segundo a APS, a entrada e a saída de navios e os acessos terrestres ao porto foram mantidos, sem risco de paralisação. A companhia investiga se a invasão tem relação com a queda de energia registrada no início da manhã de sexta-feira (6).
O que ainda não se sabe sobre a invasão
A própria autoridade portuária admite que a investigação está no começo. Em nota, a APS afirmou que houve um ataque cibernético aos seus sistemas, mas que ainda não foi possível determinar o alcance da ação nem se houve acesso a dados de clientes e operadores.
A ligação entre a invasão e a queda de energia de sexta-feira também segue em apuração. Foi depois desse apagão que os sistemas on-line da empresa começaram a falhar. Uma das hipóteses é que um programa malicioso já estivesse na rede antes da queda de energia, suspeita que a APS ainda não confirmou.
O presidente da autoridade portuária, Anderson Pomini, ponderou que não há certeza de que hackers tenham provocado a instabilidade. Segundo ele, criminosos cibernéticos costumam se apresentar como autores de ataques mesmo quando sistemas falham por outras razões. “Então a gente não tem certeza. Há suspeitas nesse sentido”, declarou.
O caso também é alvo de investigação oficial: a Polícia Federal instaurou inquérito para apurar a possível invasão cibernética, e a Agência Nacional de Proteção de Dados (ANPD) acompanha a situação, em especial as medidas para prevenir danos aos titulares de dados.
Recuperação gradual
A internet e a telefonia da APS ficaram três dias fora do ar e só foram restabelecidas na segunda-feira (9). O site do porto e outros sistemas internos continuam inacessíveis, e as equipes de tecnologia da companhia trabalham para normalizá-los. Também atuam na recuperação empresas terceirizadas e o Serviço Federal de Processamento de Dados (Serpro), e a APS recorre a cópias de segurança (backups) para restabelecer as plataformas.
Como o porto mantém a operação
Para evitar a interrupção das atividades, a APS acionou procedimentos de contingência e passou a usar meios alternativos de controle. Parte dos serviços está sendo prestada pelo Porto Sem Papel, sistema do Governo Federal que permite a troca de informações e documentos entre órgãos públicos e empresas que atuam nos portos brasileiros. Algumas atividades administrativas passaram a ser feitas manualmente.
A empresa também reforçou as equipes da Guarda Portuária para garantir segurança e agilidade nos acessos. Paralelamente, a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo (Cesportos-SP) elevou a proteção dos acessos para o nível 2, medida em vigor desde domingo (8) que a APS atribuiu a uma exigência normativa. A decisão considera as instabilidades nos sistemas dos gates, usados para controlar o acesso ao complexo portuário.
Nesse patamar, o controle de entrada na zona portuária fica mais rigoroso e as inspeções de cargas são intensificadas.
Promessa de normalização
Segundo a APS, nenhum serviço deixou de ser prestado desde o início do problema. A companhia diz ter adotado medidas técnicas, administrativas e jurídicas para reduzir possíveis impactos e afirma que pretende restabelecer todos os sistemas em breve, mas não informou prazo.
Enquanto a causa não é esclarecida, a principal dúvida é sobre eventual exposição de informações de empresas e operadores que usam o porto. A autoridade portuária não detalhou se notificará os usuários caso confirme acesso indevido a dados.
Sequência de ataques a órgãos públicos
O episódio se soma a outros ataques recentes a instituições públicas, como o que levou a Conab a alertar, em 20 de outubro, para instabilidades em seus sistemas após tentativas de invasão.
Em julho, o Superior Tribunal Militar também teve o portal tirado do ar por um incidente cibernético e levou semanas para restabelecer os serviços.